Модель угроз безопасности информации: разработка для ИСПДн
Описываем, от чего вы защищаете персональные данные: какие нарушители и какие угрозы реальны именно для вашей системы. На этом строятся выбор мер защиты и определение уровня защищённости.
-
-
- Описание системы
- Нарушители
- Угрозы
- Выводы
-
- Описание системыСостав, связи, данные и потоки между ними
- НарушителиКто и с какими возможностями может атаковать
- УгрозыКакие из угроз банка данных ФСТЭК актуальны для вас
- ВыводыЧто защищать в первую очередь и какие меры нужны
-
Что такое модель угроз
Модель угроз безопасности информации — документ, в котором записано, что именно вы защищаете, кто и каким способом может нарушить защиту и какие угрозы для вашей системы действительно возможны. Её разрабатывают по методике оценки угроз безопасности информации, которую ФСТЭК России утвердила 5 февраля 2021 года, и с использованием банка данных угроз ФСТЭК.
Для информационных систем персональных данных (ИСПДн) это исходный документ. Из него берут тип угроз, который нужен для определения уровня защищённости, и на него опираются, когда подбирают меры по приказу ФСТЭК России № 21.
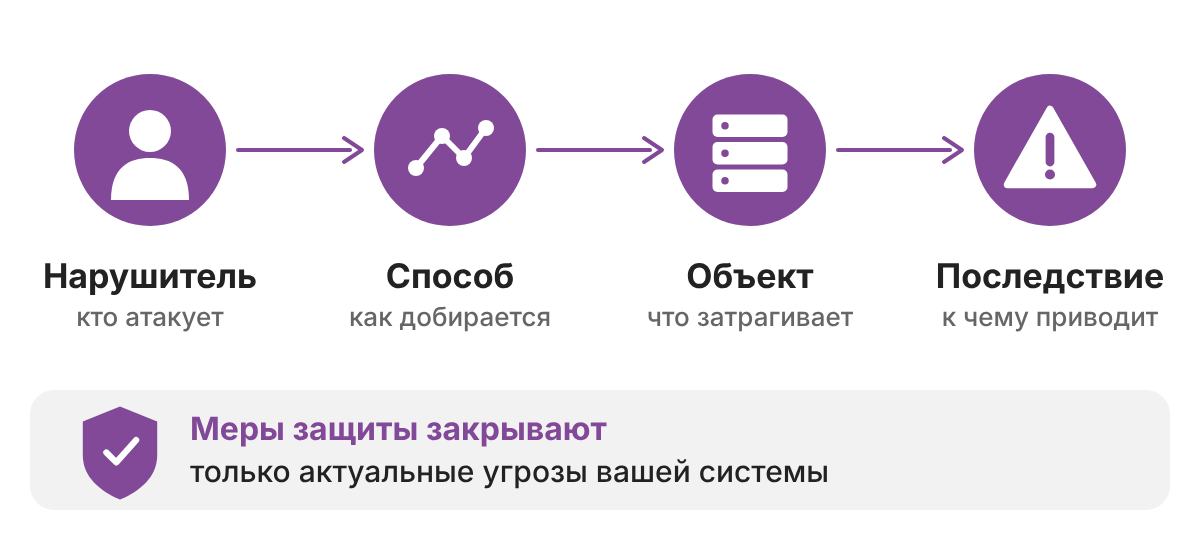
Из чего складывается угроза: кто атакует, каким способом, что затрагивает и к чему приводит. Меры защиты подбирают под актуальные угрозы. -
Зачем она нужна
Модель угроз нужна не для галочки: от неё зависит, сколько мер и средств защиты вам потребуется на самом деле.
Для выбора мер
- определяет тип угроз для расчёта уровня защищённости;
- показывает, какие меры действительно нужны вашей системе;
- помогает не покупать лишнее и не пропустить нужное;
- задаёт порядок: что защищать в первую очередь.
Для проверки
- фиксирует, почему выбраны именно эти меры;
- показывает, что угрозы разбирали для вашей системы, а не взяли из шаблона;
- служит основой, когда систему меняют или расширяют;
- даёт ответственному за защиту данных понятный документ для работы.
-
Когда нужна модель угроз
Новая система
Запускаете систему или сайт с персональными данными: модель угроз нужна до выбора мер защиты.
Изменения в системе
Добавили сервис, подключили подрядчика, перенесли данные в облако: модель нужно обновить.
Определение уровня защищённости
Нужен тип угроз, чтобы определить уровень по постановлению № 1119.
Проверка или аудит
Могут попросить показать, на чём основан выбор мер защиты. Модель угроз и есть это обоснование.
-
Из чего состоит модель угроз
Структура следует методике ФСТЭК 2021 года. Состав зависит от вашей системы, но чаще всего это такие разделы.
Раздел Что в нём Что нужно от вас Описание системы Состав, структура, связи между компонентами, обрабатываемые данные Схема сети, перечень систем и данных Негативные последствия К чему приведёт нарушение защиты: утечка, потеря, подмена данных, остановка процессов Сведения о том, какие данные и процессы для вас критичны Объекты воздействия Какие компоненты системы могут стать целью: серверы, рабочие места, базы данных, каналы связи Состав программного обеспечения и оборудования Нарушители Кто может атаковать и с какими возможностями: внутренние и внешние Роли пользователей и права доступа Способы реализации Как нарушитель мог бы добраться до данных: через сеть, подрядчика, съёмный носитель Внешние подключения, удалённый доступ, обмен с другими системами Актуальные угрозы Какие угрозы из банка данных ФСТЭК применимы именно к вам Не нужно, определяем сами Выводы Тип угроз, что защищать в первую очередь, какие меры нужны Согласование результата -
Кто считается нарушителем
Нарушитель в модели угроз не обязательно хакер. Это любой, кто может нарушить защиту данных: намеренно или по ошибке. Мы разбираем внутренних и внешних нарушителей и оцениваем, какие возможности у каждого есть именно в вашей системе.
Нарушитель Кто это Что учитываем Внутренний Сотрудники, администраторы, подрядчики с доступом к системе Права доступа, привычки работы с данными, ошибки, съёмные носители Внешний Посторонние лица, бывшие сотрудники, злоумышленники в интернете Внешние подключения, публичные сервисы, удалённый доступ, обмен с другими системами -
Банк данных угроз ФСТЭК
Банк данных угроз безопасности информации ФСТЭК России — общедоступный перечень угроз с описанием: что это за угроза, какие объекты она затрагивает, кто может её реализовать и к чему приведёт. Мы берём из него угрозы, которые применимы к вашей системе, и оцениваем актуальность каждой: может ли нарушитель реально осуществить её в вашей конфигурации.
Угроза, которая возможна в теории, но в вашей системе осуществиться не может, в модель не попадает. Например, угрозы для облачной инфраструктуры не нужны, если вы облаком не пользуетесь. Поэтому модель получается короче типовой и точнее.
-
Как проходит работа
- Сбор сведенийИзучаем схему сети, перечень систем, данные и права доступа, задаём уточняющие вопросы вашему ответственному.
- Описание системыФиксируем, из чего состоит система, какие в ней данные и как они движутся.
- Негативные последствияОпределяем, к чему приведёт нарушение защиты: утечка, потеря, подмена данных, остановка процессов.
- Нарушители и способыОпределяем, кто и с какими возможностями может повлиять на систему и как он мог бы до неё добраться.
- Оценка угрозСверяем систему с банком данных угроз ФСТЭК и отбираем актуальные угрозы.
- СогласованиеПоказываем результат, обсуждаем спорные места и уточняем детали вместе с вами.
- Документ и передачаОформляем модель угроз, определяем тип угроз и передаём вам. Как определяется уровень защищённости.
- Системачто защищаем
- Нарушителикто и как может атаковать
- Угрозыкакие актуальны
- Выводытип угроз и меры
Четыре этапа от описания системы до выводов. Состав и срок зависят от вашей системы. -
Что вы получите на выходе
- модель угроз в виде документа, оформленного по методике ФСТЭК;
- описание нарушителей и их возможностей в вашей системе;
- перечень актуальных угроз с обоснованием, почему каждая включена;
- тип угроз для определения уровня защищённости;
- рекомендации, какие меры защиты закрывают актуальные угрозы.
-
Образец, типовая и базовая модель
Образцы и типовые модели найти нетрудно, и как ориентир по структуре они полезны. Но модель угроз описывает конкретную систему: её состав, подключения, нарушителей и реальные риски. Если взять чужой документ и заменить название организации, угрозы получатся не те, а на вопрос проверяющего «почему выбраны именно эти меры» ответить будет нечем.
Если вы встречали упоминание базовой модели угроз и методики определения актуальных угроз 2008 года, это более ранние документы. Сейчас при разработке мы опираемся на методику ФСТЭК 2021 года и банк данных угроз. Как это применяется к вашей системе, уточняем в работе.
Если у вас уже есть модель угроз, мы её проверим: сопоставим с реальной системой и методикой и доработаем там, где она расходится с действительностью.
-
Что чаще оказывается не так
Модель взята с образца
Название организации заменено, а система описана чужая. Угрозы не совпадают с теми, что есть у вас.
Не учтены подключения
Забыты удалённый доступ, подрядчики, облачные сервисы и обмен данными с внешними системами.
Модель не обновляли
Систему перестроили или добавили сервис, а документ остался прежним.
Тип угроз записан без обоснования
Выбран третий тип «как обычно», а почему именно он, не объяснено.
-
Для каких систем
Информационные системы персональных данных
Учётные и кадровые системы, CRM, сайты с формами и личными кабинетами, базы клиентов.
Медицинские и образовательные организации
Данные пациентов и учеников, регистратуры, электронные журналы и личные кабинеты.
Государственные системы и значимые объекты КИИ
Для них требования к модели угроз отдельные, и такие работы мы обсуждаем при обследовании. См. аттестацию объектов информатизации.
-
Стоимость
Стоимость мы считаем индивидуально. Вот от чего она зависит:
- числа информационных систем и сложности связей между ними;
- наличия схемы сети и описания системы;
- категорий данных и числа людей, чьи данные вы обрабатываете;
- того, есть ли уже модель, которую нужно проверить и доработать;
- нужны ли поддержка и актуализация после передачи документа.
Оценку делаем по описанию системы в заявке или после короткого знакомства со схемой. Точную сумму называем, когда понятен состав работ.
-
Вопросы и ответы
Обязательна ли модель угроз для информационной системы персональных данных?
Оператор должен определить угрозы безопасности персональных данных в своей информационной системе: это требование статьи 19 закона № 152-ФЗ. От этих угроз зависят меры защиты, и обычно их фиксируют в модели угроз.
Можно ли взять готовый образец?
Как подсказку по структуре можно, как готовый документ нельзя: система у каждого своя. Образец с заменённым названием не отражает ваши подключения и не выдерживает внимательной проверки.
Чем модель угроз отличается от акта определения уровня защищённости?
Модель угроз описывает, что и от кого вы защищаете. Из неё берут тип угроз, который вместе с категорией данных и числом людей определяет уровень защищённости. Этот уровень записывают в акте. Подробнее: уровень защищённости.
Нужно ли согласовывать модель угроз с ФСТЭК?
Для информационных систем персональных данных коммерческих и частных операторов отдельного согласования обычно не требуется. Для государственных информационных систем и значимых объектов КИИ порядок отдельный.
Как часто нужно обновлять модель угроз?
Когда меняется система: появляются новые сервисы и подключения, меняется состав данных, а также когда в банке угроз появляются новые сведения. Мы можем поддерживать модель в актуальном состоянии.
Что нужно от нас для работы?
Схема сети, перечень систем и данных, список ролей и прав доступа, контакт ответственного. Если схемы нет, поможем составить её при обследовании.
Сколько времени занимает разработка?
Зависит от размера и сложности системы. Срок называем после знакомства с вашей схемой и описанием системы.
-
Смотрите также
- Защита персональных данныхС чего начинается работа и из чего она состоит
- Уровень защищённостиКак определить, какой из четырёх уровней у вашей системы
- Документы по защите ПДнКакой комплект нужен и как его оформляют
- Средства защитыКакие бывают и как выбрать под уровень защищённости
- Аттестация объектов информатизацииКогда нужна проверка и как она проходит
Нужна модель угроз для вашей системы?
Опишите систему или пришлите схему сети. Инженер назовёт состав и срок работ.
-

Спасибо за обращение!
Мы скоро с Вами свяжемся.
Получить консультацию
Отправьте описание задачи, в решении которой нуждается ваш бизнес. Мы предложим возможные варианты её решения и рассчитаем стоимость выполнения